BleepingComputer xəbər verir ki, kredit kartı məlumatlarını oğurlayan haker qrupu Braziliyanın "Convertr" elektron ticarət platformasının istifadə etdiyi ortaq analitika skriptini ələ keçirib. Hücum oktyabrın 24-də aşkarlanıb və 2024-cü ilin iyulundan fəaliyyət göstərən braziliyalı qrupla əlaqələndirilib.
Kibertəhlükəsizlik şirkəti "Sansec" bildirib ki, hücumçular "Convertr"in öz serverində yerləşən "Plausible" analitika izləyicisinin faylını dəyişdiriblər. Ehtimala görə, ilkin giriş köhnəlmiş "Plausible Community Edition" quraşdırmasındakı CVE-2026-8467 boşluğu vasitəsilə əldə edilib, lakin bu, təsdiqlənməyib. Zərərli kod platformadan istifadə edən bütün satıcıların ödəniş səhifələrində yüklənib.
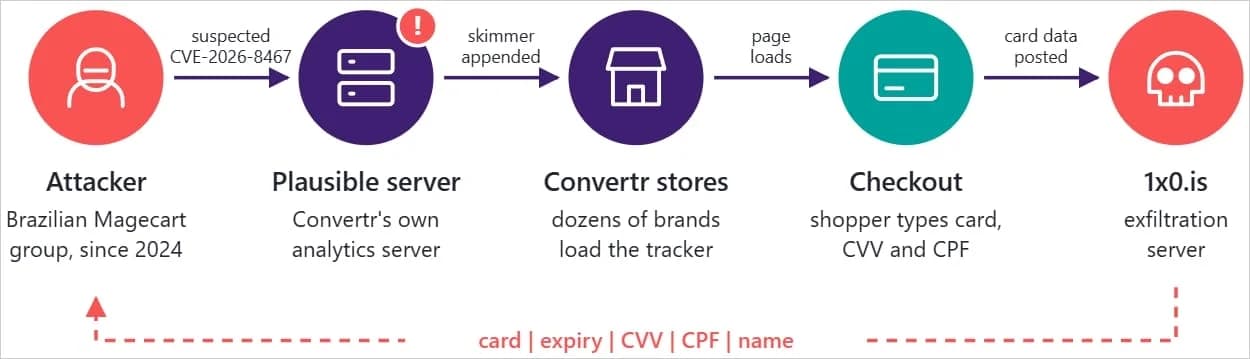
Skimmer kart nömrəsini, bitmə tarixini, CVV kodunu, kart sahibinin adını və CPF vergi identifikasiya nömrəsini oğurlayıb. Oktyabrın 26-da hakerlər birbaşa "Convertr"in ödəniş API sahələrini hədəfləyən daha təkmil versiyanı tətbiq ediblər.
"Sansec" təsdiqləyib ki, "Convertr" zərərli kodu silib və "Plausible"ı yamaqlı versiyaya yeniləyib. Mütəxəssislər oktyabrın 24-dən sonra ödəniş ünvanında "checkout.convertr" ifadəsi olan Braziliya mağazalarında kartla ödəniş edənlərə bankla əlaqə saxlayıb kartı bloklamağı tövsiyə edir. Brauzer keşi səbəbindən zərərli skript təmizləmədən sonra 24 saata qədər aktiv qala bilər.
Qeyd edək ki, "Convertr" ölkədə onlarla böyük moda brendinin onlayn mağazalarını və ödəniş sistemlərini idarə edir, platformanın satış həcmi 2 milyard real (370 milyon dollar) təşkil edir. Haker qrupu əsasən "Magento", "OpenCart" və "WooCommerce" əsaslı mağazaları hədəfə alır.
Mənbə: BleepingComputer
Bizi izləyin
Ən vacib texnologiya xəbərlərini sosial şəbəkələrdə qaçırmayın.
Növbəti xəbər