BleepingComputer xəbər verir ki, 2026-cı ilin avqust ayının ortalarından korporativ istifadəçilərin aktiv "Google" sessiyalarını oğurlayan fişinq kampaniyası aşkarlanıb. Kampaniyanı "Material Security" şirkətinin təhlükə tədqiqatları komandası müəyyən edib və "Operation CloudFire" adlı əməliyyat çərçivəsində hücumçuların istifadə etdiyi yüzlərlə domeni bağlayıb.
Fişinq mesajları "Google Calendar" dəvətləri şəklində göndərilib və çox vaxt qurbanın əvvəllər yazışdığı təşkilatlardan gəlib. Səsli mesaj bildirişi, məhkəmə çağırışı, ödəniş xatırlatması kimi adi bəhanələrdən istifadə olunub. Linklərin əksəriyyəti "Google"un öz yönləndirmə xidmətinə, "share.google" və "Drive" fayllarına işarə edib, buna görə də təhlükəsizlik sistemləri onları etibarlı sayıb.
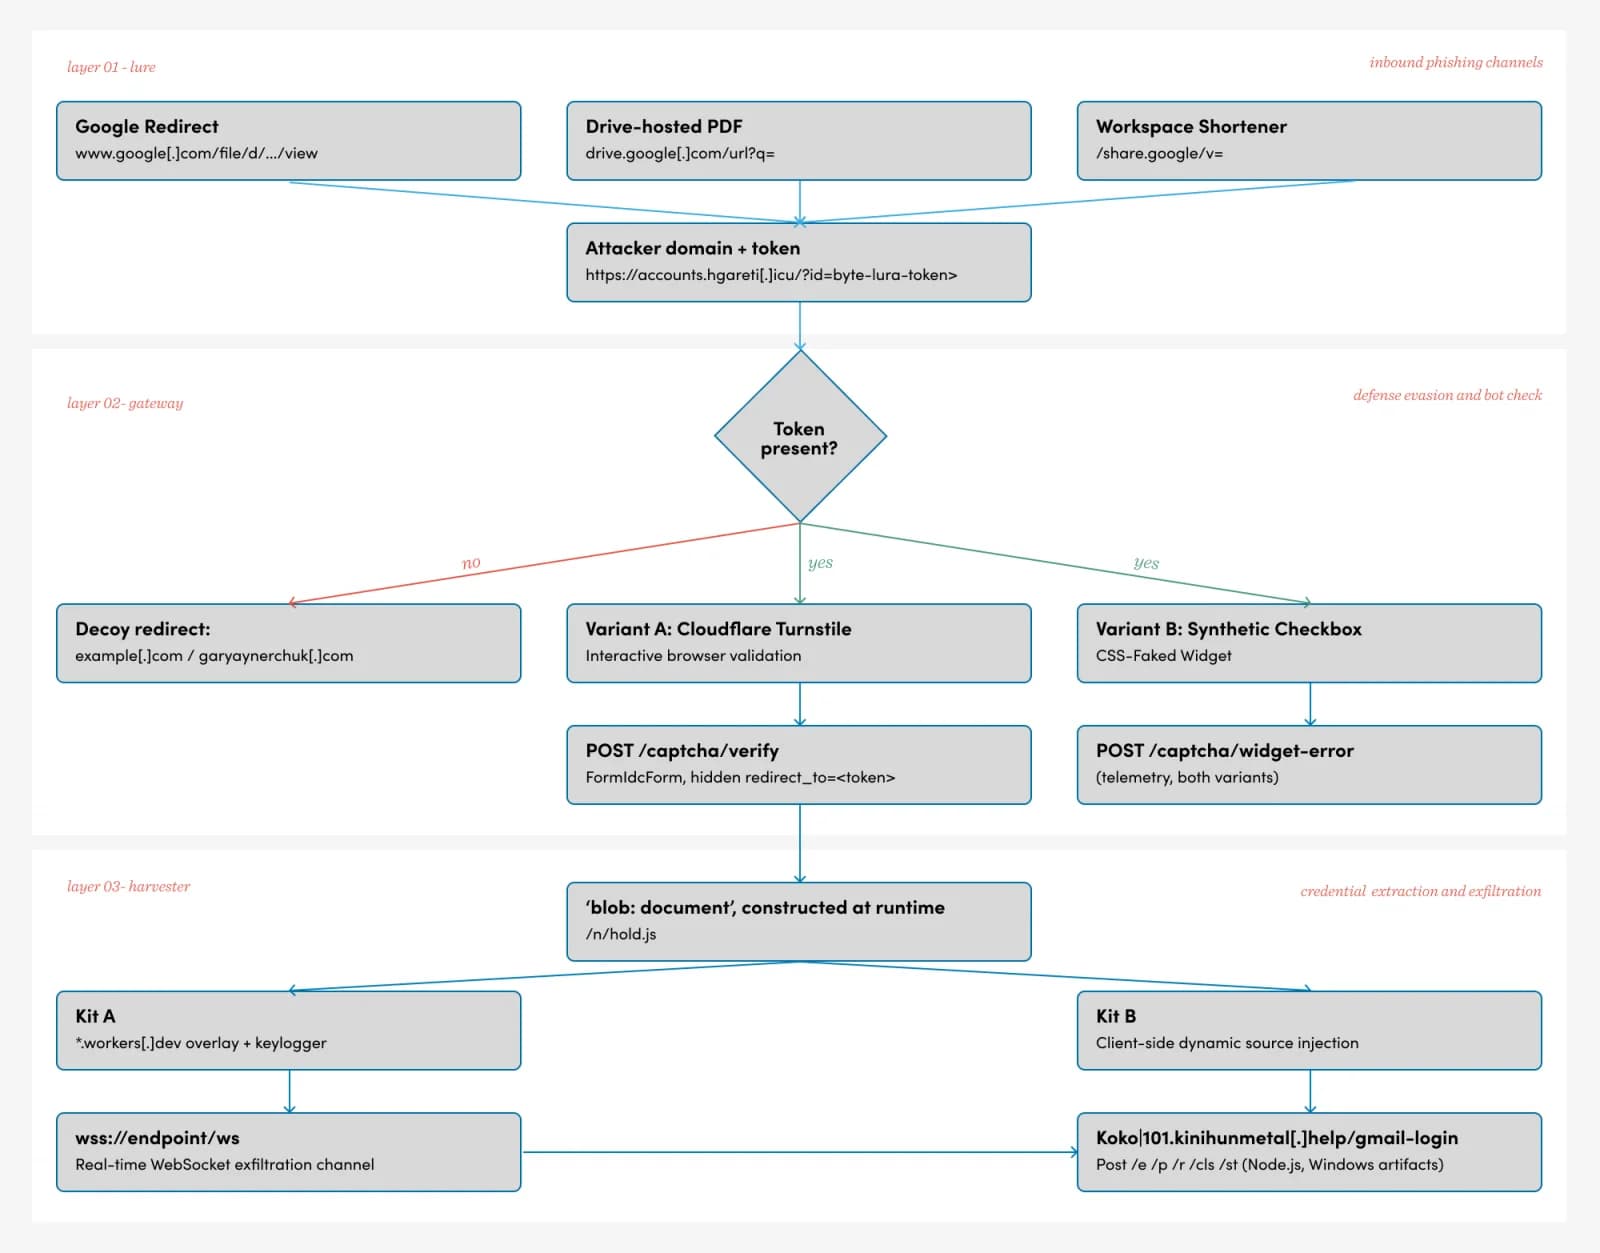
Hücumçular əsl "Google" giriş səhifəsinin qarşısında real vaxtda işləyən proksi server qurublar. Qurban parolu daxil edib təsdiq sorğusunu qəbul edərkən SMS kodları, autentifikator kodları və digər ikinci faktorlar birbaşa "Google"a ötürülüb, beləliklə, çoxfaktorlu autentifikasiya sessiyanın ələ keçirilməsinin qarşısını ala bilməyib. Bu sxemin arxasında fevraldan ictimaiyyətə məlum olan "Nyasher" çərçivəsi dayanır.
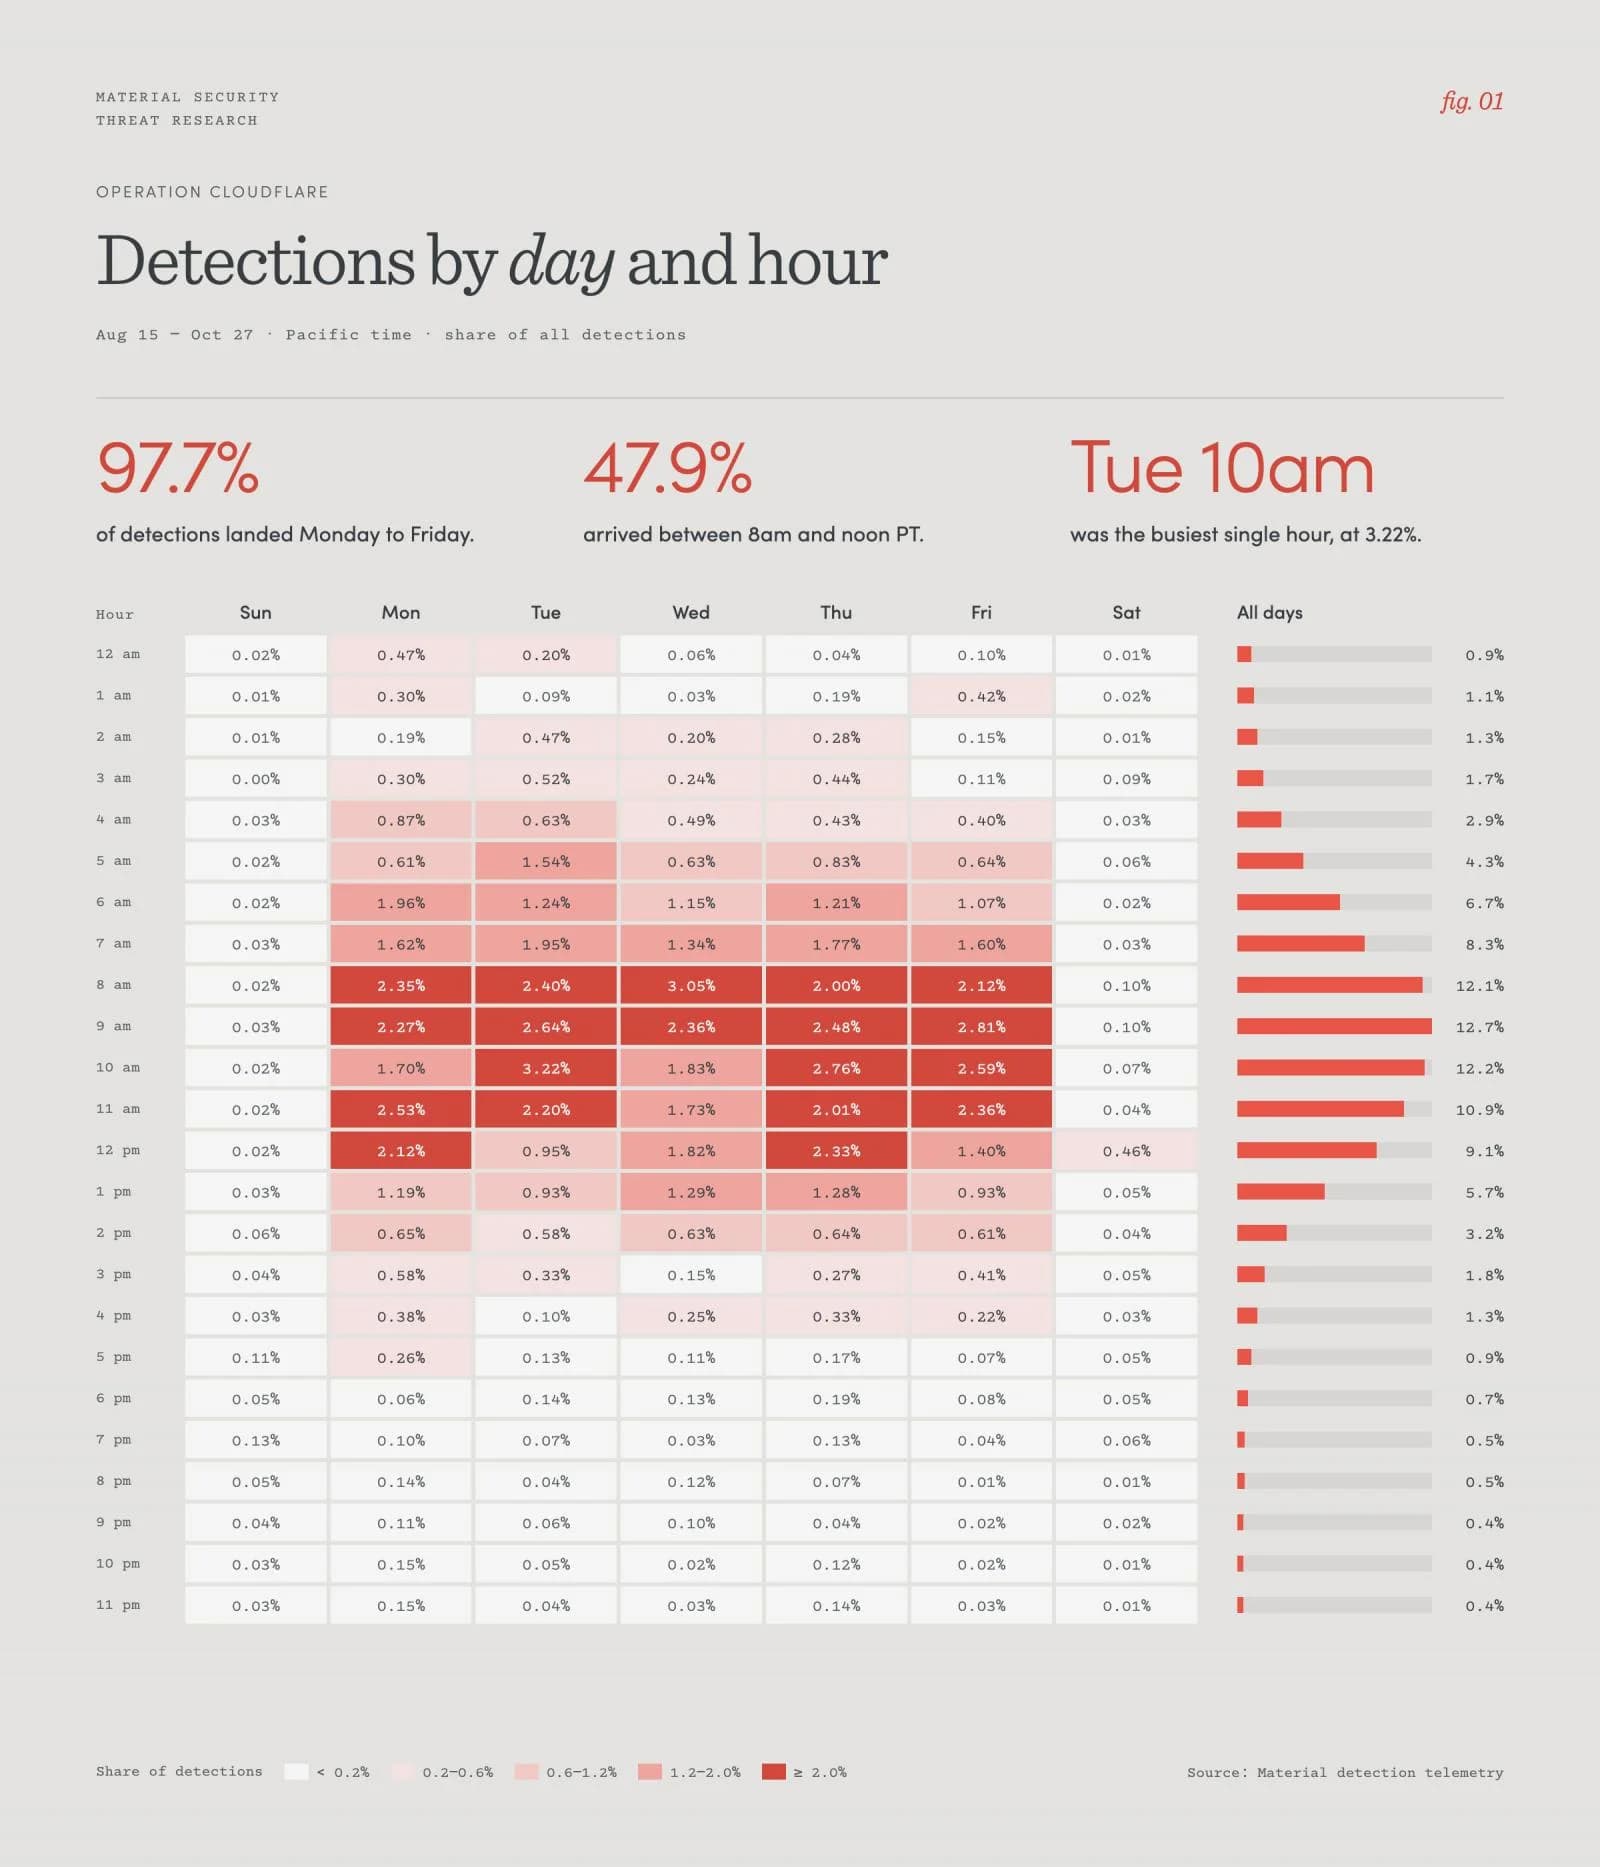
Bir ay ərzində "Material Security" 68 676 mesajı bloklayıb, 2 112 zərərli URL-i təhlil edib və 897 domeni bağlayıb. Hücumlarda 6 354 kök domenə aid 8 570 ələ keçirilmiş göndərici ünvanı istifadə olunub. Şirkətin sözlərinə görə, kampaniya hazırda sönmüş görünür, lakin hücumçuların "Microsoft 365" üçün hazırladığı, hələ aktivləşdirilməmiş versiya da aşkarlanıb.
Qeyd edək ki, ələ keçirilmiş "Google" sessiyası hücumçuya poçta, "Drive"-a və qurbanın adından OAuth icazələri verməyə imkan yaradır. Mütəxəssislər təşkilatlara "Workspace" audit jurnallarını izləməyi və şübhəli sessiyaları bir saat ərzində ləğv edə bilmək imkanını yaratmağı tövsiyə edirlər.
Mənbə: BleepingComputer
Bizi izləyin
Ən vacib texnologiya xəbərlərini sosial şəbəkələrdə qaçırmayın.
Növbəti xəbər