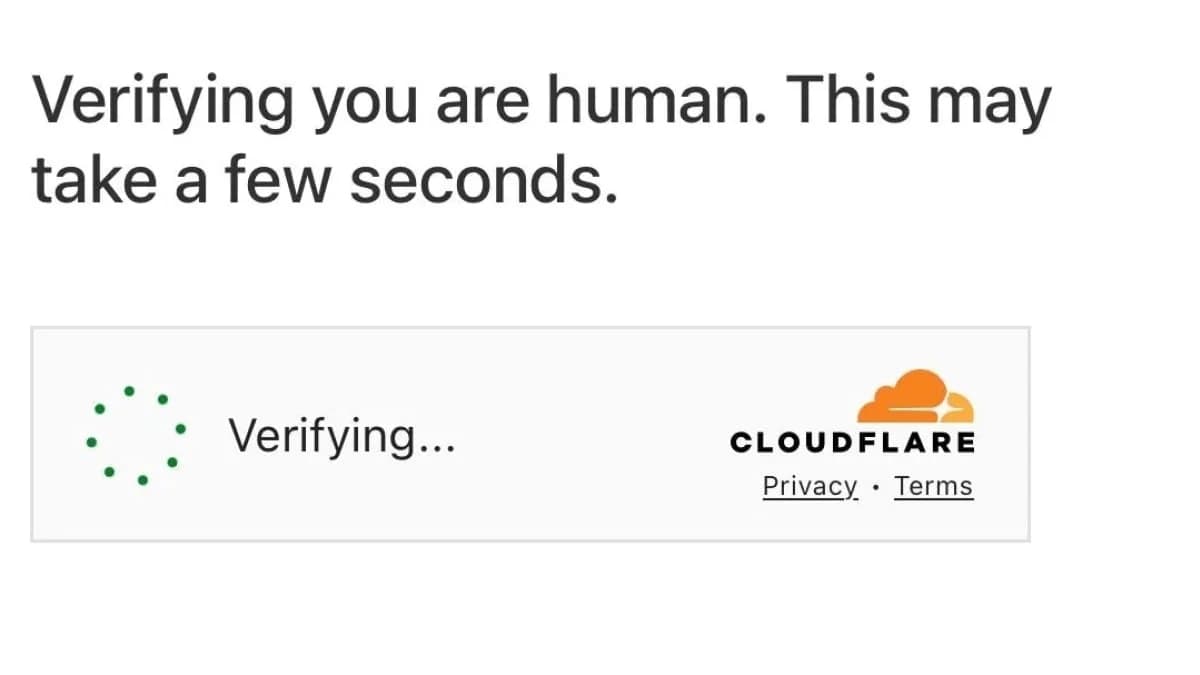
Mashable xəbər verir ki, hakerlər "Cloudflare"-in insan yoxlaması səhifələrini təqlid edərək istifadəçiləri aldadır və onların kompüterlərinə icazəsiz giriş əldə edirlər. Yeni hücumu "SANS Technology Institute"-un "Internet Storm Center" bölməsinin kibertəhlükəsizlik tədqiqatçıları aşkarlayıb.
Hücum "ClickFix" adlanan kampaniyalara aiddir. Bu üsul sosial mühəndisliyə əsaslanır: proqram və ya avadanlıq zəifliyindən, hətta zərərli fayldan istifadə olunmur. Qurban sadəcə zərərli əmri kopyalayıb öz cihazında icra etməyə yönləndirilir, nəticədə zərərli proqram yüklənir və ya hakerə giriş açılır.
Tədqiqatçıların sözlərinə görə, istifadəçi əvvəlcədən ələ keçirilmiş sayta daxil olur və saxta "Cloudflare" yoxlama qutusuna klikləyir. Ardınca prosesin adi haldan uzun çəkdiyi bildirilir və onu sürətləndirmək üçün ekrandakı təlimatlara əməl edib müəyyən əmri işə salmaq tələb olunur. "Windows" və "Mac" istifadəçilərinə fərqli təlimatlar göstərilir, həmçinin ziyarətçinin yeri və IP ünvanı kimi məlumatları izləməyə yönəlmiş sorğular qeydə alınıb.
Hesabatda bildirilir ki, hücum bir neçə ələ keçirilmiş saytda tətbiq olunub. Mütəxəssislər xatırladır ki, adi yoxlama yalnız qutuya klikləmək və ya CAPTCHA tapşırığını həll etməkdən ibarətdir, insan yoxlaması üçün heç vaxt terminal və ya "Run" pəncərəsi açılmamalıdır.
Qeyd edək ki, "Cloudflare" xidmətləri internetdə o qədər geniş yayılıb ki, şirkətdə baş verən nadir nasazlıqlar zamanı internetin əhəmiyyətli hissəsi də işləmir. Hakerlər məhz bu populyarlıqdan istifadə edirlər.
Mənbə: Mashable
Bizi izləyin
Ən vacib texnologiya xəbərlərini sosial şəbəkələrdə qaçırmayın.
Növbəti xəbər