BleepingComputer xəbər verir ki, tədqiqatçılar "Popcorn Time" BitTorrent klientinin tərk edilmiş törəməsi olan "Time4Popcorn" tətbiqində ciddi boşluğu uzaqdan bağlayıblar. Bu zəiflik milyonlarla kompüterdə zərərli kodun yüksək imtiyazlarla icrasına imkan verə bilərdi.
CVE-2026-30612 kimi qeydə alınan boşluq "Windows" və "macOS" yeniləyicilərinə aiddir. Onlar tərk edilmiş popcorntimeupd.xyz domeninə şifrələnməmiş HTTP üzərindən müraciət edib, icra fayllarını rəqəmsal imza yoxlanmadan qəbul edirdi. Domeni nəzarətə götürən şəxs "Windows"da SYSTEM, "macOS"da isə root səlahiyyəti ilə kod icra edə bilərdi.
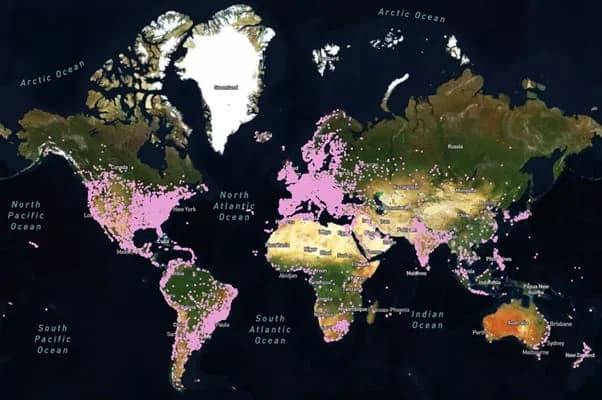
"Eye Security" mütəxəssisləri həmin domeni qeydiyyatdan keçirdikdən sonra 3 milyona qədər "Windows" və 350 min "macOS" bağlantısı müşahidə ediblər. Bağlantılar ev provayderləri ilə yanaşı korporativ, dövlət və hərbi şəbəkələrdən gəlib. 2025-ci ilin noyabrından 2026-cı ilin martınadək tədqiqatçılar yeniləyicini dayandıran kod göndəriblər, nəticədə 2 milyon yükləmə qeydə alınıb və 1 marta qədər müraciətlər 98% azalıb.
Mütəxəssislərin sözlərinə görə, göndərilən kod heç bir məlumat toplamayıb və fayl silməyib. Əməliyyat başa çatdıqdan sonra domenlər qeyri-kommersiya təşkilatı "The Shadowserver Foundation"a təhvil verilib.
Qeyd edək ki, "Android" istifadəçiləri hələ də risk altındadır, çünki bu platformada yeniləyicini uzaqdan söndürmək mümkün olmayıb. Bundan əlavə, tətbiq 2014-cü ilə aid, qorunma mexanizmi olmayan köhnə "Chrome" mühərrikindən istifadə edir, buna görə tədqiqatçılar proqramı tamamilə silməyi tövsiyə edirlər.
Mənbə: BleepingComputer
Bizi izləyin
Ən vacib texnologiya xəbərlərini sosial şəbəkələrdə qaçırmayın.
Növbəti xəbər