BleepingComputer xəbər verir ki, hakerlər "AOMEI" şirkətinin serverlərinə müdaxilə edərək "AOMEI Backupper" proqramının daxili reklam və bildiriş funksiyası vasitəsilə zərərli proqram yayıblar. Hücumlar 2026-cı ilin aprel-iyul aylarında baş verib.
Kampaniyanı "ManageEngine" şirkətinin tədqiqatçıları "Google" və "Mandiant" mütəxəssisləri ilə birlikdə aşkarlayıb. Hücumlar UNC7017 adlı qrupa aid edilir. Qrup "CROSSROAD" adlı yükləyici və "SHINYROAD" adlı arxa qapı proqramlarını yayıb. Zərər çəkən təşkilatlar ABŞ, Avstraliya, Hindistan, Sinqapur, İspaniya və İsveçrədə qeydə alınıb.
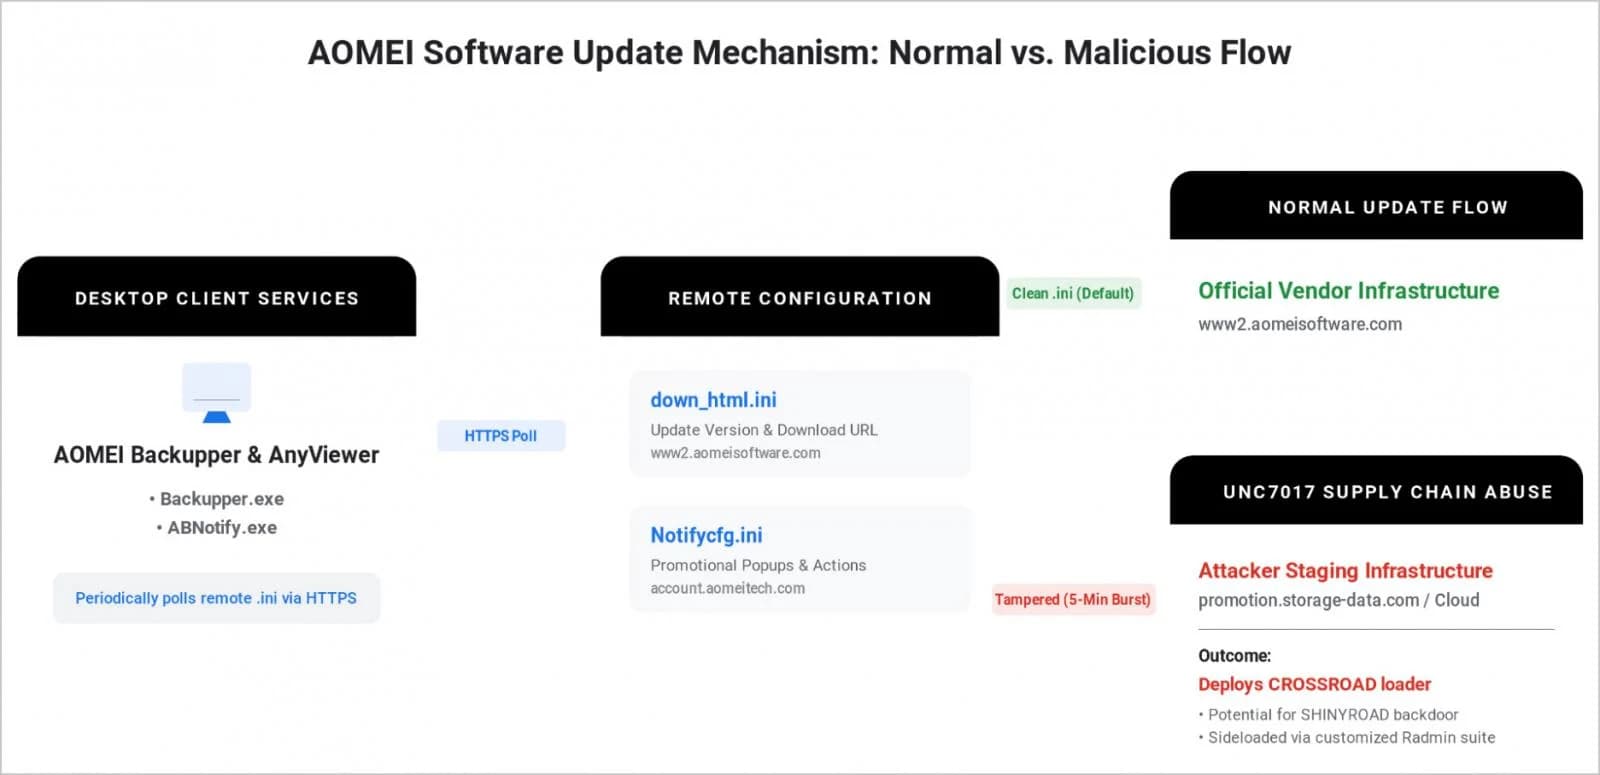
Hücumçular iki konfiqurasiya faylını müvəqqəti dəyişərək proqramı zərərli ZIP arxivini yükləməyə yönləndiriblər, bildiriş mexanizmi ilə isə onu istifadəçinin müdaxiləsi olmadan işə salıblar. Fayllar 28 may, 16 iyul və 20 iyulda cəmi 5-10 dəqiqəlik müddətə dəyişdirilib, sonra əvvəlki vəziyyətinə qaytarılıb. 20 iyul hücumunda həmçinin "Windows" autentifikasiya heşlərini oğurlamaq cəhdi müşahidə olunub.
"AOMEI" bildirib ki, məsələni yüksək prioritetli hesab edir və araşdırmaya texniki direktor rəhbərlik edir. Şirkət serverlərini yenilədiyini və mümkün boşluqları aradan qaldırdığını açıqlayıb, lakin hücumçuların infrastruktura necə daxil olduğunu təsdiqləməyib.
Qeyd edək ki, "ManageEngine" "AOMEI"-ni şübhəli fəaliyyət barədə ilk dəfə 7 iyunda xəbərdar edib. Mütəxəssislər server tərəfindəki düzəlişin artıq yoluxmuş kompüterlərdən arxa qapını silmədiyini vurğulayır və proqramın istifadəçilərinə şübhəli planlaşdırılmış tapşırıqları və naməlum icra fayllarını yoxlamağı tövsiyə edir.
Mənbə: BleepingComputer
Bizi izləyin
Ən vacib texnologiya xəbərlərini sosial şəbəkələrdə qaçırmayın.
Növbəti xəbər