BleepingComputer xəbər verir ki, Fransanın bulud və hostinq provayderi "OVHcloud" açıq mənbəli komanda sətri interfeysi (CLI) alətinin hakerlər tərəfindən ələ keçirildiyini və məlumat oğurlayan zərərli proqram yaymaq üçün istifadə edildiyini açıqlayıb. Hücumçu tərtibatçılardan birinin "GitHub" hesabını ələ keçirərək alətin 0.11.0-dan 0.15.0-dək versiyalarını dəyişdirib.
Şirkətin baş direktoru Oktav Klaba bildirib ki, zərərli buraxılış oktyabrın 19-u saat 14:47-də yayımlanıb və müştərinin xəbərdarlığından sonra saat 16:21-də aşkarlanaraq bloklanıb. Onun sözlərinə görə, köhnə 0.10.0 və ən son 0.16.0 versiyaları təhlükəsizdir. Zərərli proqram keyfiyyətsiz olsa da, məqsədi diskdəki gizli məlumatları əldə etmək olub.
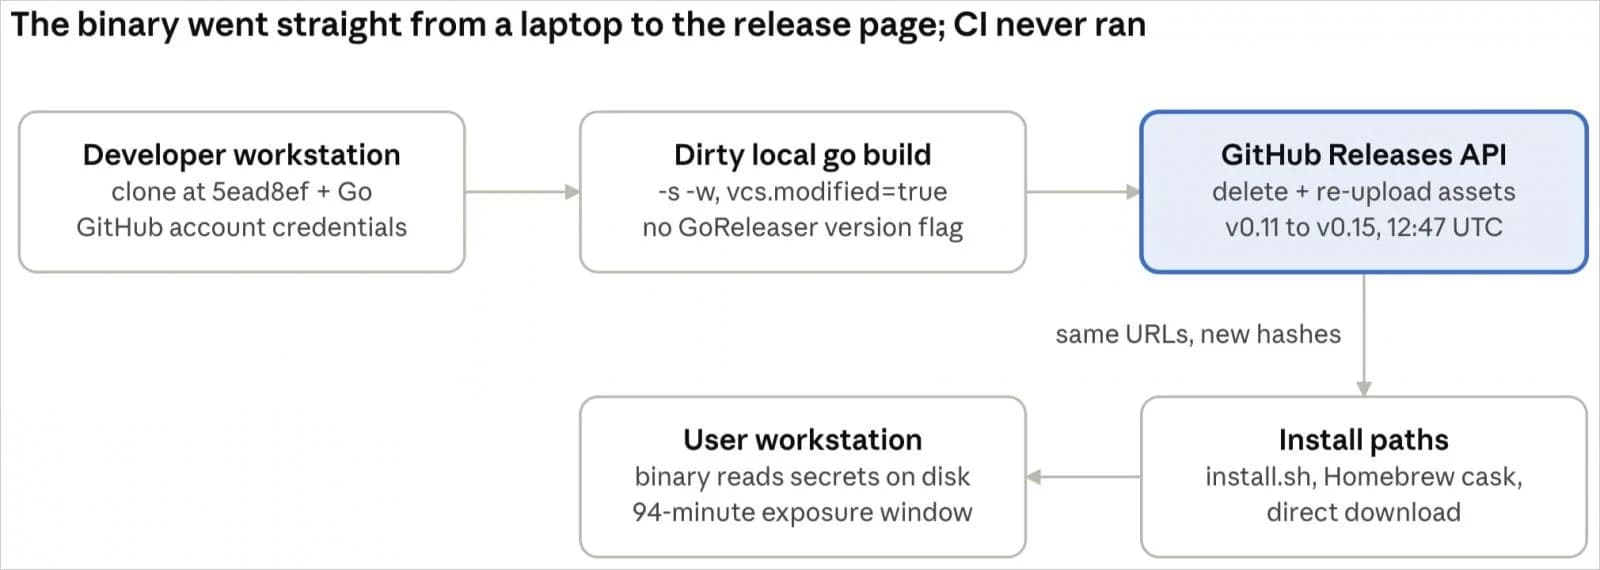
Klabanın sözlərinə görə, "GitHub"da buraxılışların dəyişməzliyi funksiyası söndürülmüş vəziyyətdə olub və bu, kifayət qədər səlahiyyəti olan hesaba mövcud buraxılışları CI/CD yoxlamalarından keçmədən dəyişməyə imkan verib. Şirkət funksiyanı aktivləşdirib, zərərli versiyanı yükləyən istifadəçilərə isə sistemi təmizləmək və bütün gizli açarları ləğv etmək tövsiyə olunub.
"OpenSourceMalware" platformasının tədqiqatçıları hücumun ehtimal ki, "GlassWorm" əməliyyatının bir hissəsi olduğunu bildiriblər. Onların məlumatına görə, hücumda istifadə olunan hesab yarım ildən çoxdur ki, ələ keçirilmiş vəziyyətdə olub. Zərərdən macOS, Linux və Windows platformaları üçün buraxılışlar təsirlənib, mənbə koddan yığılan versiyalar və "Docker" obrazları isə toxunulmaz qalıb.
Qeyd edək ki, "GlassWorm" 2025-ci ilin sonlarından bəri "VSCode", "OpenVSX", "GitHub" və "npm" kimi proqram təminatı hazırlama ekosistemlərinə qarşı kampaniyalarla tanınır.
Mənbə: BleepingComputer
Bizi izləyin
Ən vacib texnologiya xəbərlərini sosial şəbəkələrdə qaçırmayın.
Növbəti xəbər