BleepingComputer xəbər verir ki, "Google" "Chrome" brauzerinə "Gemini" süni intellekt modelinə əsaslanan yeni fırıldaqçılıqdan qorunma funksiyaları əlavə edib. Bu funksiyalar aldadıcı saytları aşkarlayır və istifadəçi ClickFix hücumlarına aid şübhəli əmrləri kopyaladıqda xəbərdarlıq edir.
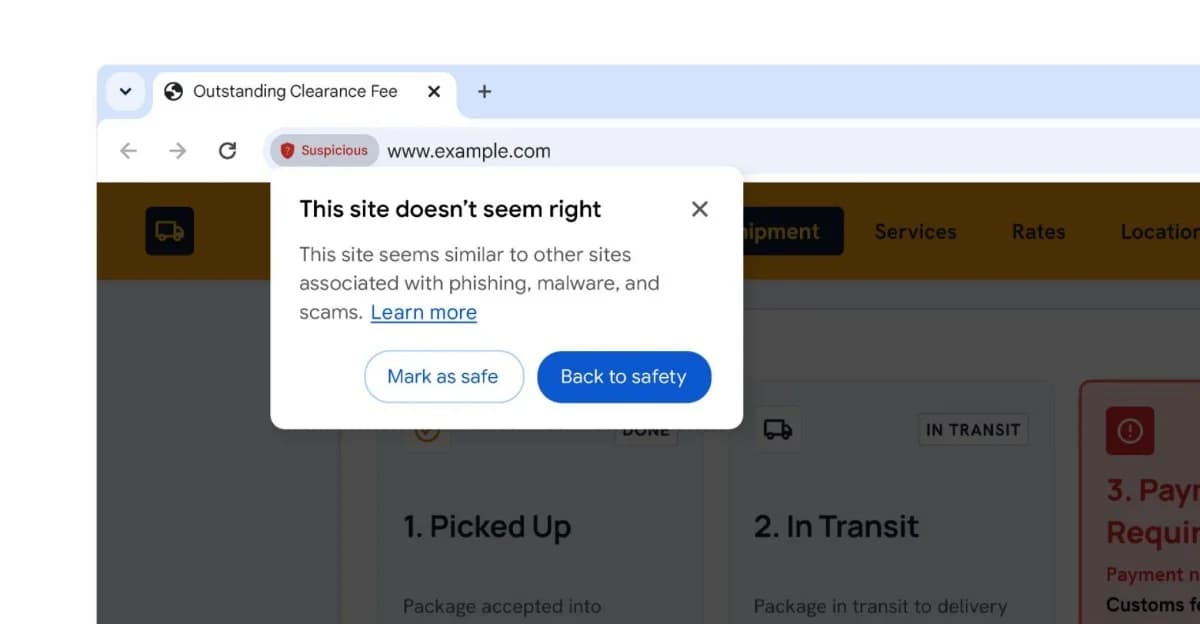
Yeniliklər "Safe Browsing" xidmətinin "Enhanced Protection" rejiminin bir hissəsidir. Brauzerə həmçinin "şübhəli sayt" xəbərdarlığı əlavə olunub: bu, aldadıcı əlamətlər göstərən, lakin tam ekranlı qırmızı xəbərdarlıq üçün kifayət qədər əminlik səviyyəsinə çatmayan səhifələr üçün nəzərdə tutulub.
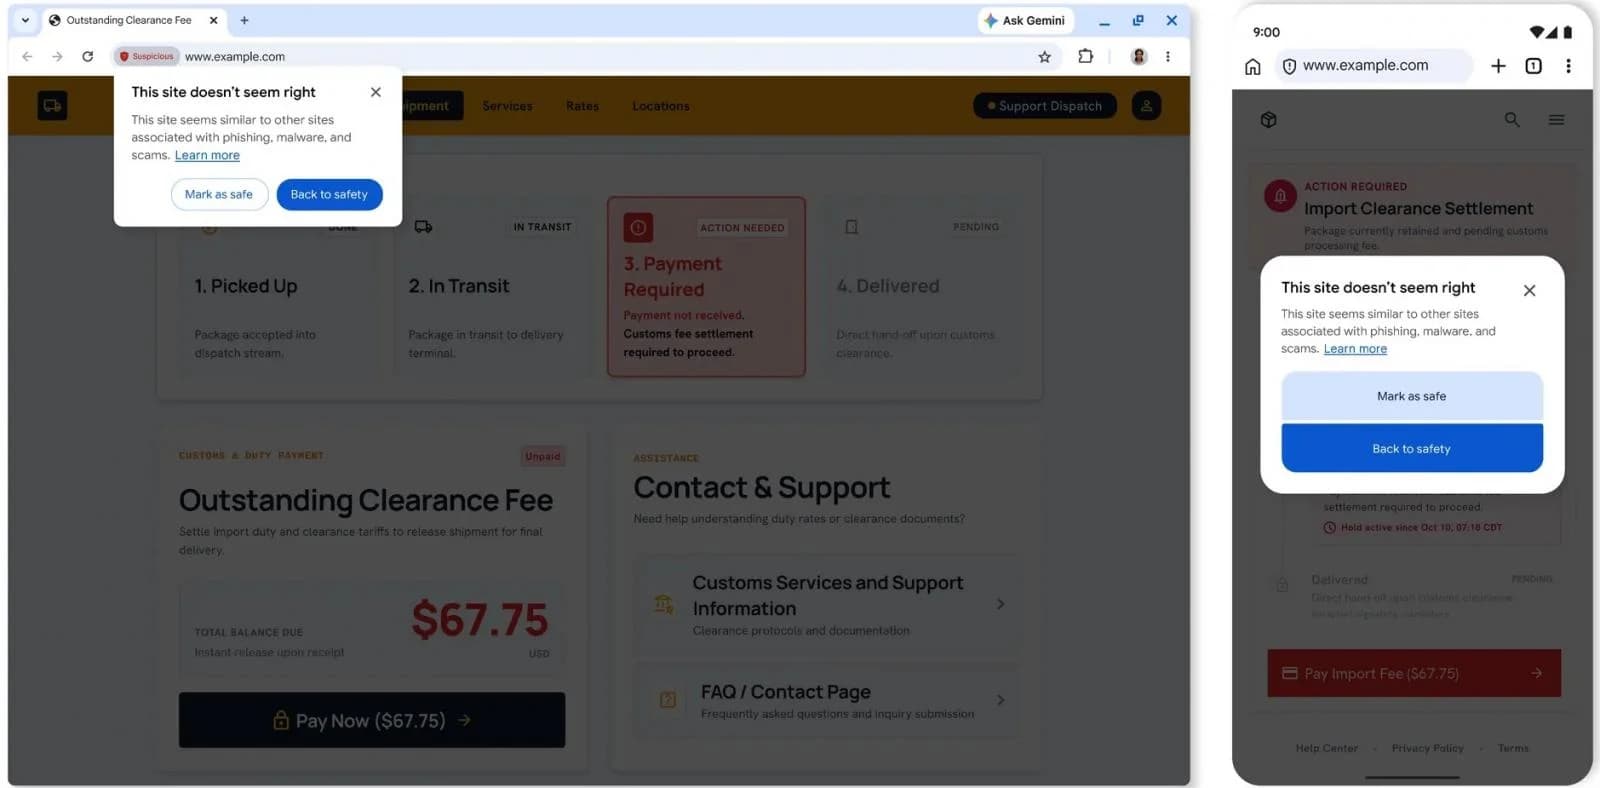
Əvvəllər "Chrome" texniki dəstək fırıldaqlarını cihazda işləyən "Gemini" modeli ilə aşkarlayırdı, indi isə daha güclü server tərəfli modelə keçir. Model səhifədə təmsil olunan brendi, onun məqsədini və fırıldaq ehtimalını qiymətləndirir, nəticələr domen reputasiyası və digər təhlükəsizlik siqnalları ilə birləşdirilir. "Google" bildirib ki, səhifə mətni yalnız yüksək ehtimallı fırıldaq əlamətləri olduqda təhlil edilir və serverə göndərilən məzmun saxlanılmır, qeydə alınmır və modellərin öyrədilməsində istifadə olunmur.
Brauzer indi ClickFix əmrlərini də tuta bilir. Bu hücumlarda istifadəçilər aldadılaraq "PowerShell" və ya "Command Prompt" vasitəsilə zərərli əmrləri özləri işə salırlar. "Chrome" şübhəli skript aşkarladıqda mübadilə buferindəki məlumatdan şəxsi məlumatları silib təhlil üçün "Safe Browsing"ə göndərir, təhlükəli olarsa, istifadəçiyə xəbərdarlıq göstərir.
Qeyd edək ki, "Google" iddia edir ki, "Enhanced Protection" rejimi standart qorunma ilə müqayisədə istifadəçiləri fişinq, sosial mühəndislik, bildiriş sui-istifadəsi və digər fırıldaqlardan on dəfə daha yaxşı qoruyur.
Mənbə: BleepingComputer
Bizi izləyin
Ən vacib texnologiya xəbərlərini sosial şəbəkələrdə qaçırmayın.
Növbəti xəbər